
Stories
-
![العملية العسكرية الروسية في أوكرانيا]()
العملية العسكرية الروسية في أوكرانيا
RT STORIES
مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا
![مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا]() #اسأل_أكثر #Question_More
RT STORIES
محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية
![محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها
![لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها]() #اسأل_أكثر #Question_More
RT STORIES
وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية
![وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة
![الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة]() #اسأل_أكثر #Question_More
RT STORIES
إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري
![إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه
![القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه]() #اسأل_أكثر #Question_More
RT STORIES
محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا
![محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن
![أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن]() #اسأل_أكثر #Question_More
![العملية العسكرية الروسية في أوكرانيا]() العملية العسكرية الروسية في أوكرانيا
-
![رياضة]()
رياضة
RT STORIES
الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي
![الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي]() #اسأل_أكثر #Question_More
RT STORIES
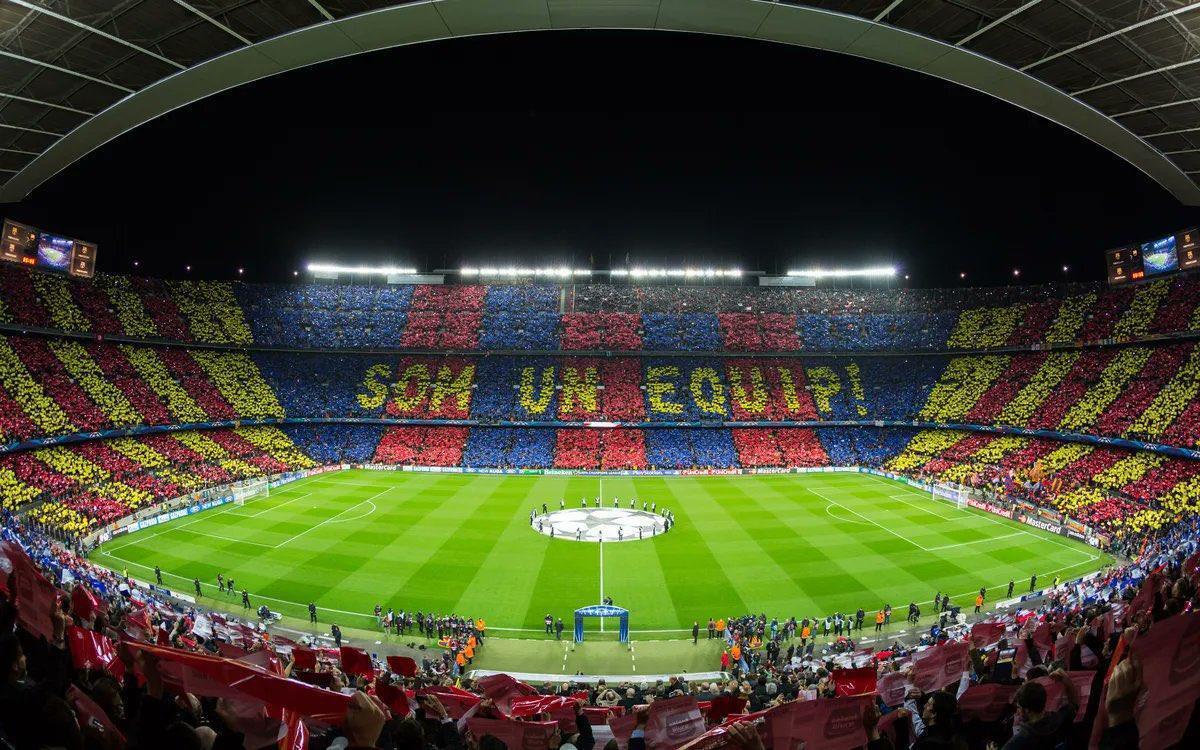
رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029
![رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029]() #اسأل_أكثر #Question_More
RT STORIES
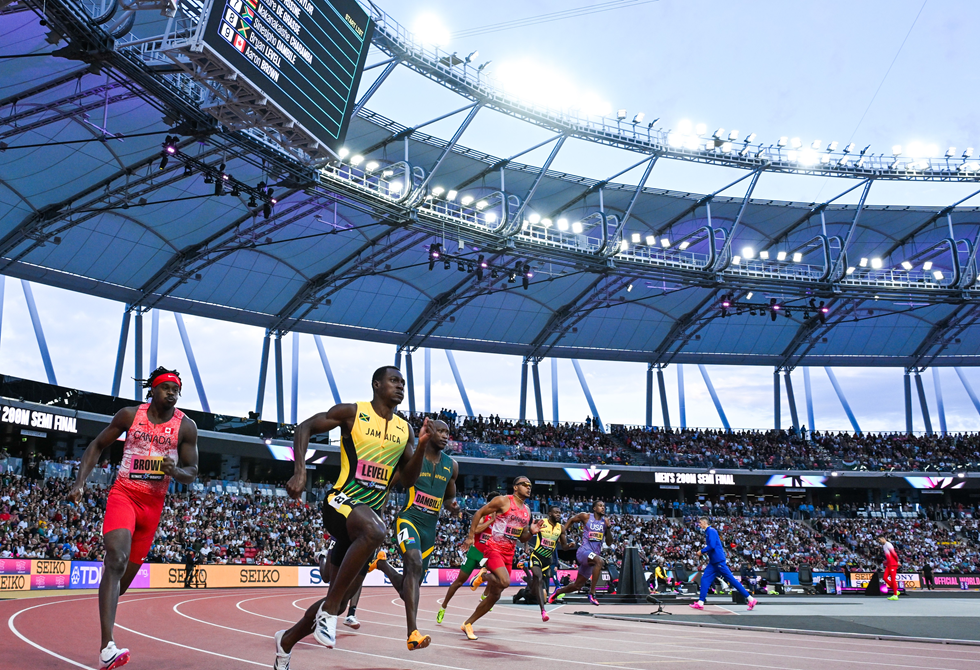
للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى
![للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى]() #اسأل_أكثر #Question_More
RT STORIES
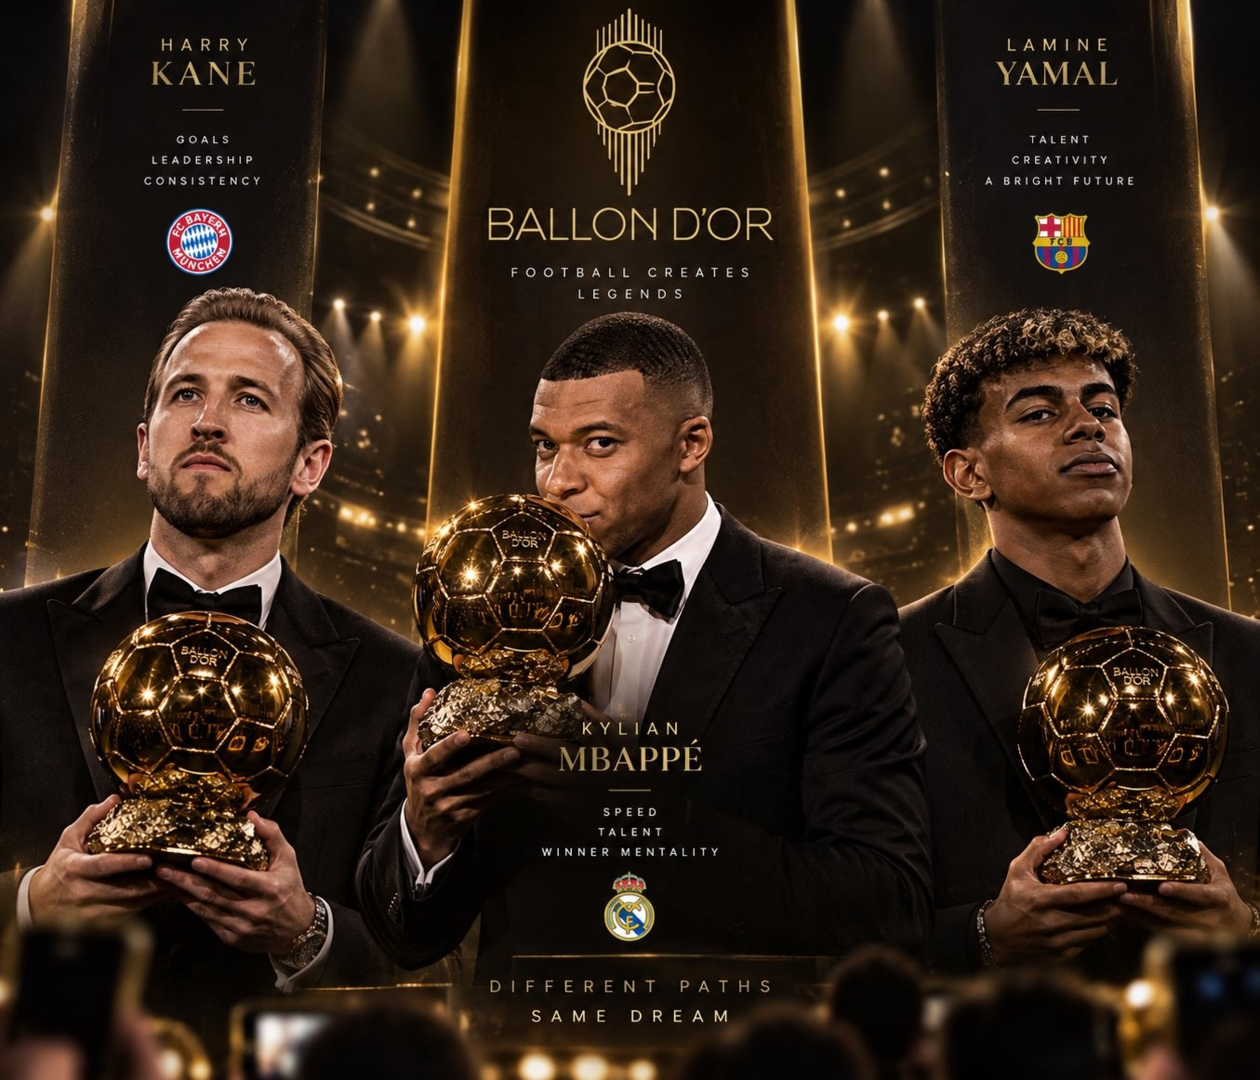
ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)
![ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)]() #اسأل_أكثر #Question_More
RT STORIES
قرار جديد يمهد لعودة البطولات الدولية إلى روسيا
![قرار جديد يمهد لعودة البطولات الدولية إلى روسيا]() #اسأل_أكثر #Question_More
RT STORIES
عرض إنجليزي مفاجئ لسيرجيو راموس
![عرض إنجليزي مفاجئ لسيرجيو راموس]() #اسأل_أكثر #Question_More
RT STORIES
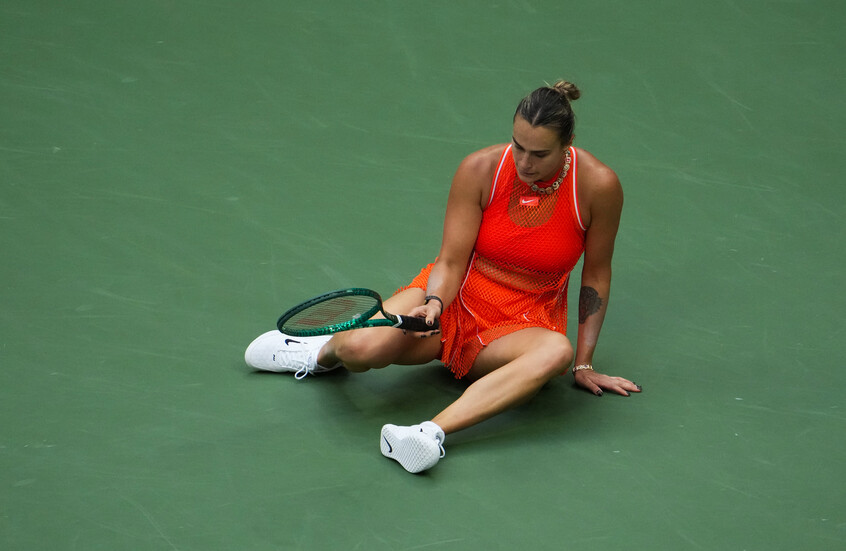
سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة
![سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة]() #اسأل_أكثر #Question_More
RT STORIES
موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة
![موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
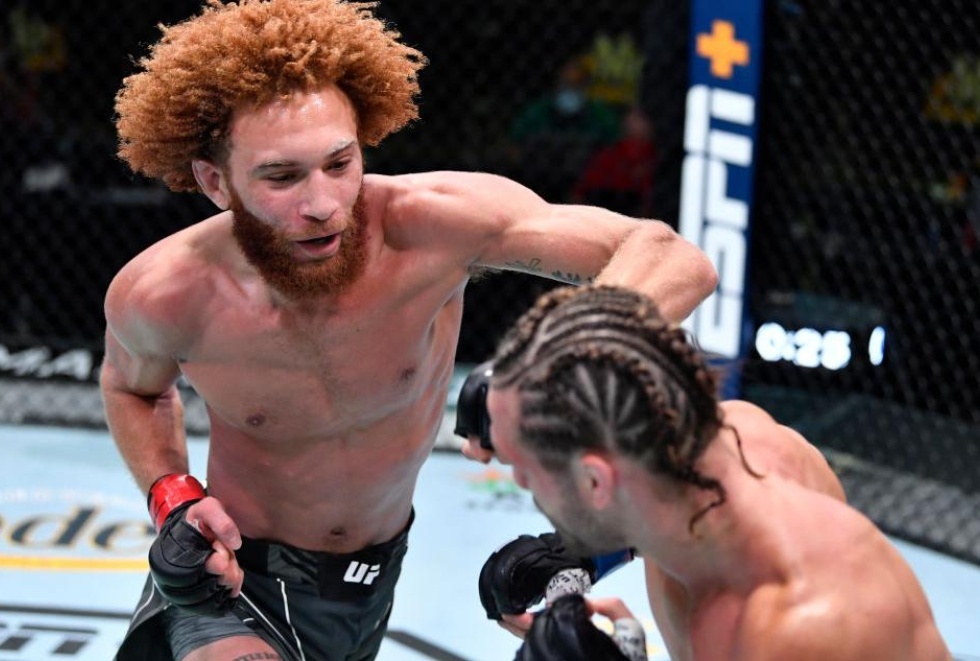
مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية
![مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية]() #اسأل_أكثر #Question_More
RT STORIES
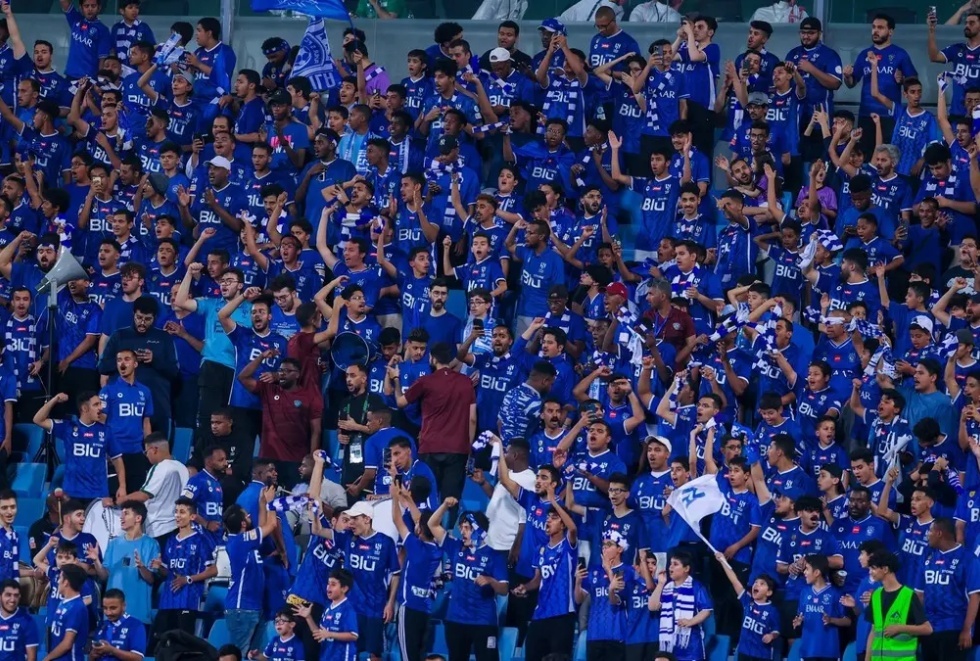
"يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة
!["يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة]() #اسأل_أكثر #Question_More
RT STORIES
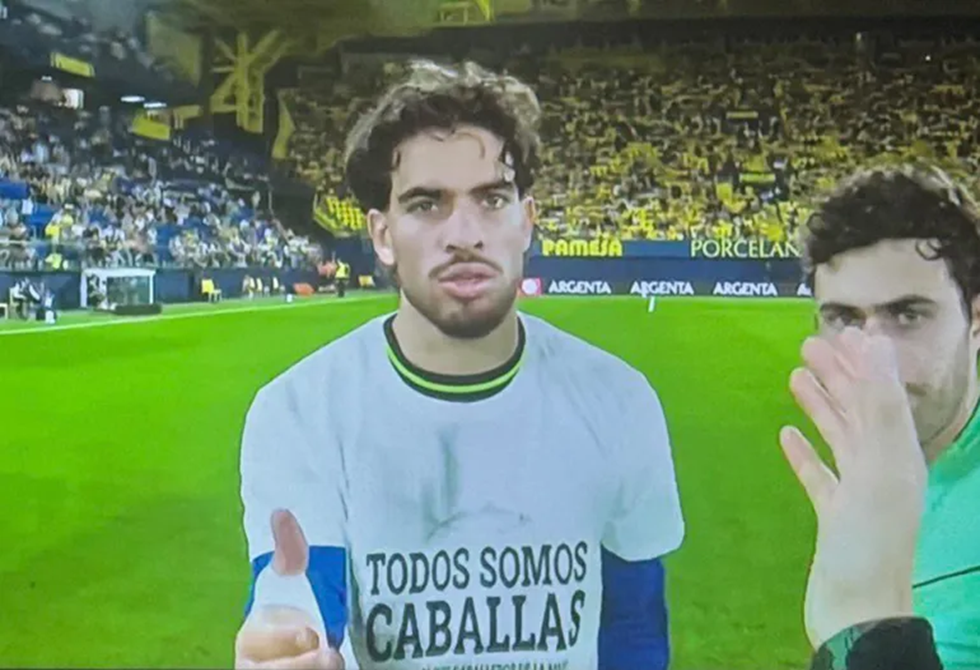
بسبب قميص.. الزلزولي في قلب الجدل المغربي
![بسبب قميص.. الزلزولي في قلب الجدل المغربي]() #اسأل_أكثر #Question_More
RT STORIES
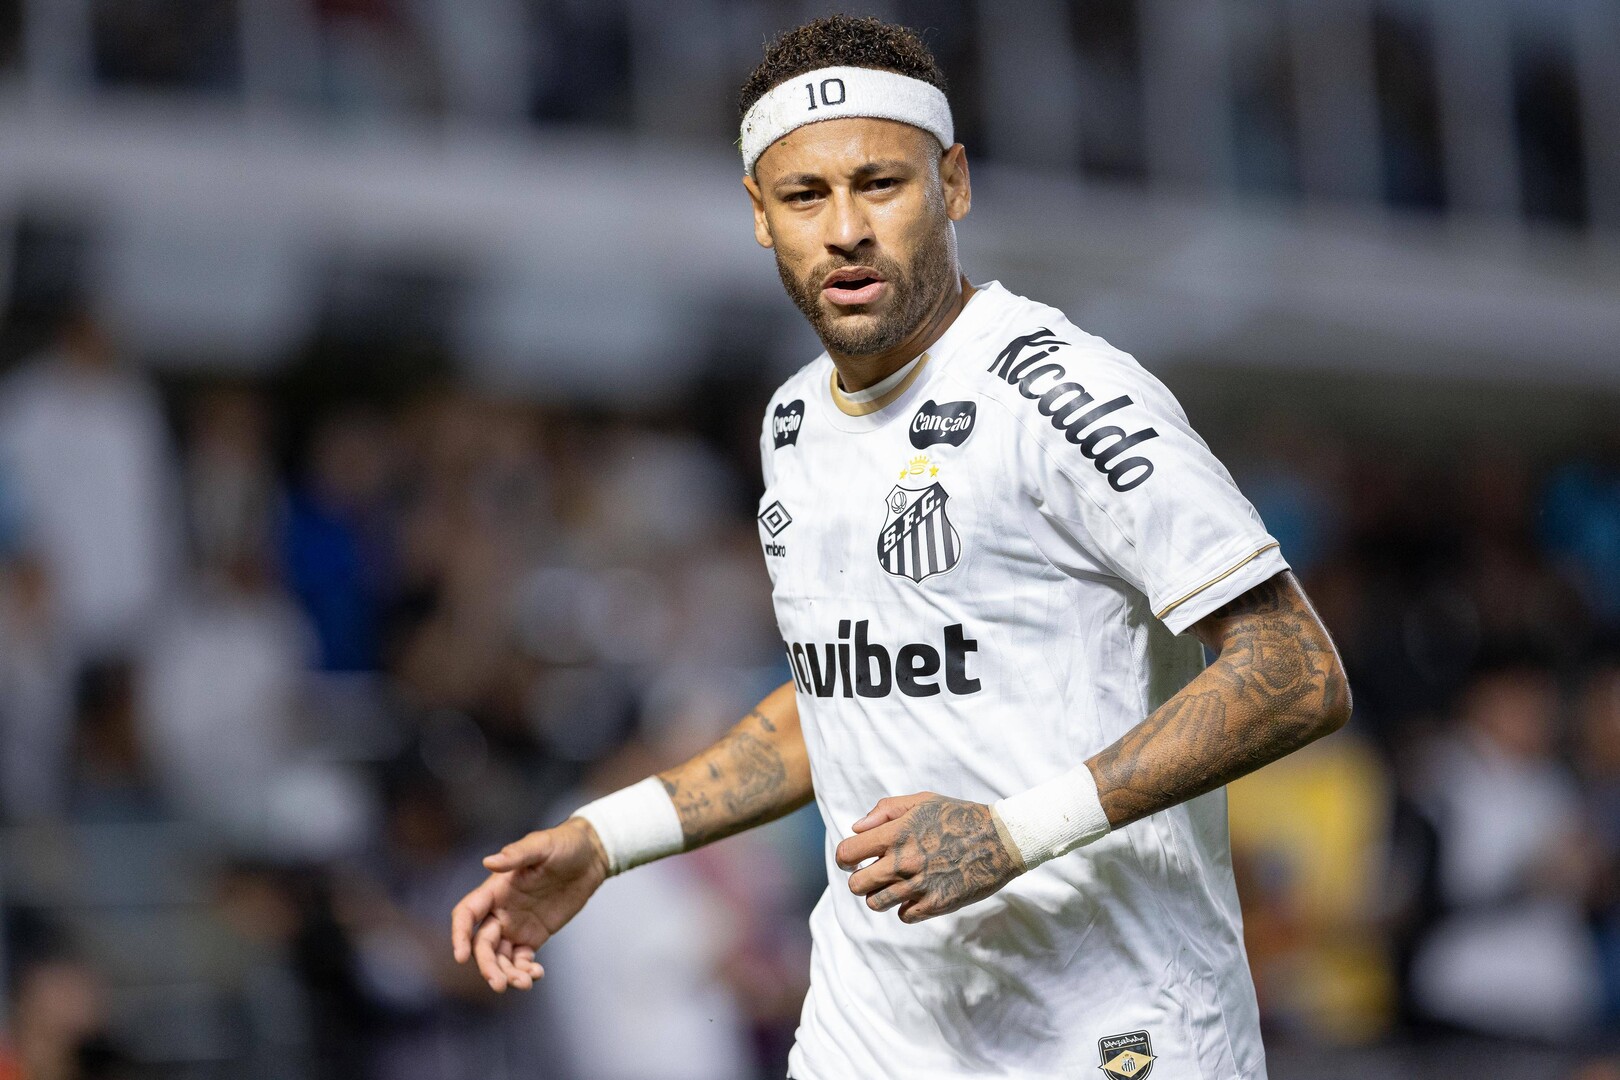
نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس
![نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس]() #اسأل_أكثر #Question_More
RT STORIES
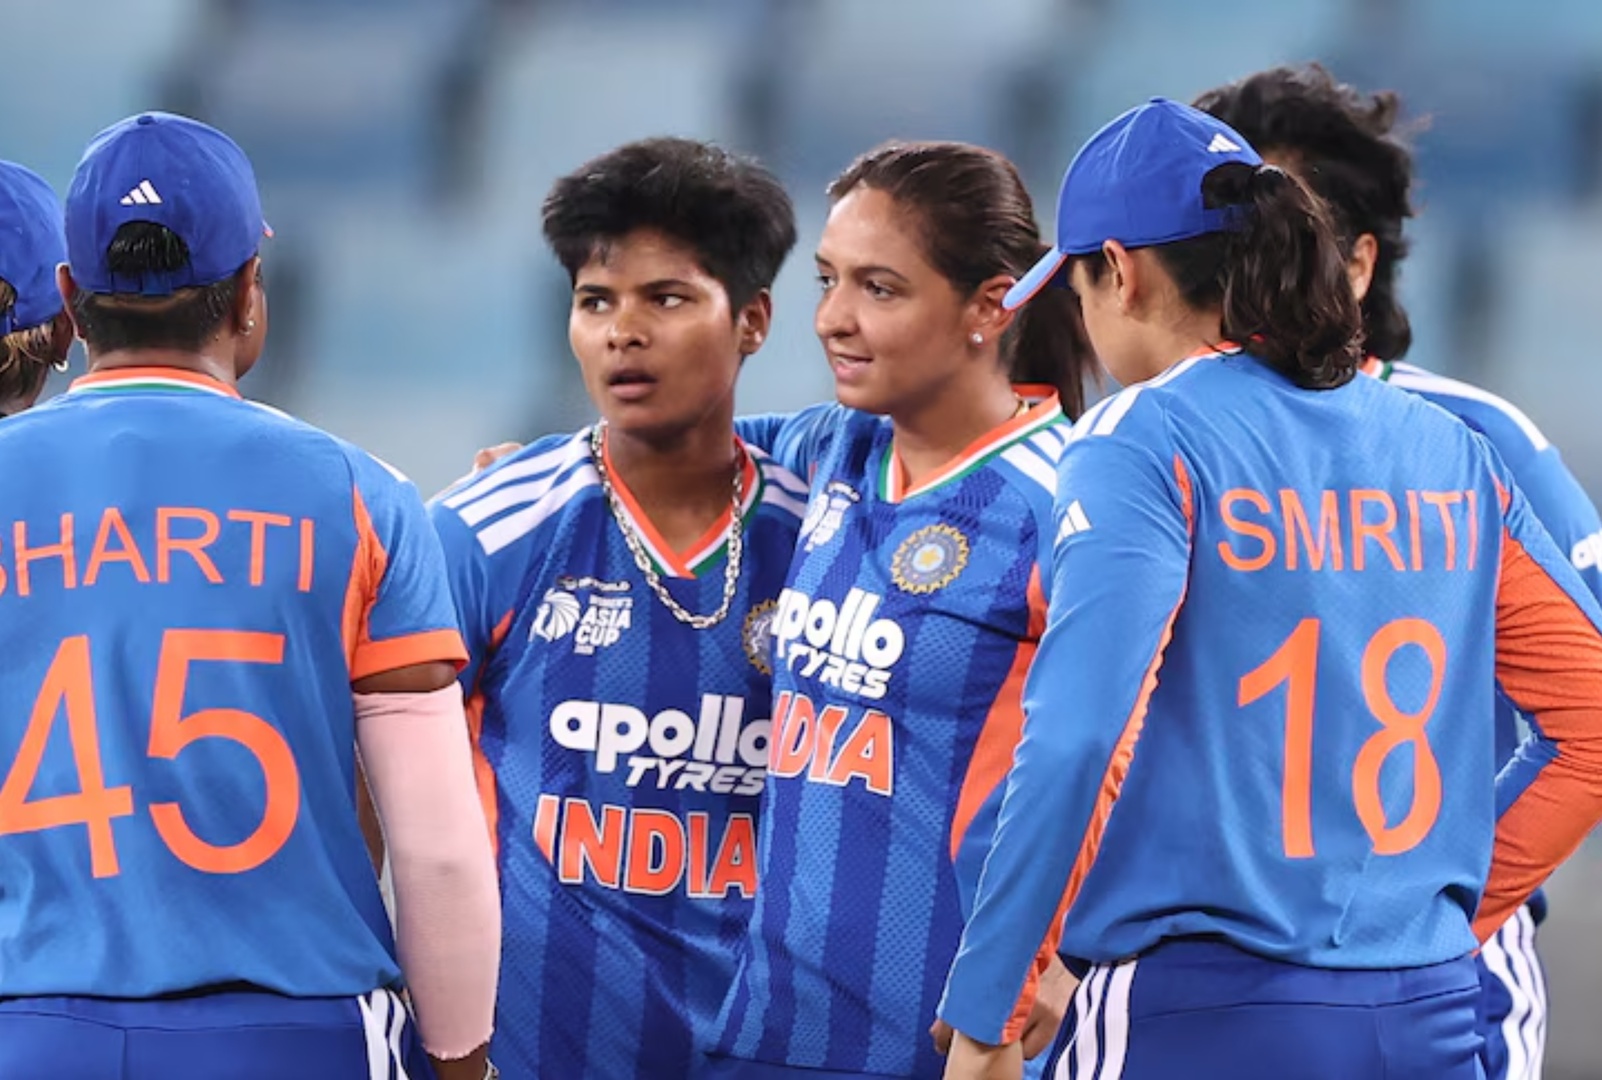
الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)
![الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)]() #اسأل_أكثر #Question_More
RT STORIES
منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"
![منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"]() #اسأل_أكثر #Question_More
RT STORIES
قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول
![قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول]() #اسأل_أكثر #Question_More
![رياضة]() رياضة
-
![المواجهة الحوثية السعودية]()
المواجهة الحوثية السعودية
RT STORIES
السعودية تؤكد حقها المشروع في الدفاع عن نفسها
![السعودية تؤكد حقها المشروع في الدفاع عن نفسها]() #اسأل_أكثر #Question_More
RT STORIES
إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية
![إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية]() #اسأل_أكثر #Question_More
RT STORIES
مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي
![مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي]() #اسأل_أكثر #Question_More
RT STORIES
أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية
![أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية]() #اسأل_أكثر #Question_More
RT STORIES
الحوثيون يعلنون استهدافهم بـ54 غارة سعودية
![الحوثيون يعلنون استهدافهم بـ54 غارة سعودية]() #اسأل_أكثر #Question_More
RT STORIES
إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن
![إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن]() #اسأل_أكثر #Question_More
![المواجهة الحوثية السعودية]() المواجهة الحوثية السعودية
-
![حرب الخليج]()
حرب الخليج
RT STORIES
طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى
![طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى]() #اسأل_أكثر #Question_More
RT STORIES
إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا
![إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي
![ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي]() #اسأل_أكثر #Question_More
RT STORIES
إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان
![إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان]() #اسأل_أكثر #Question_More
![حرب الخليج]() حرب الخليج
-
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]()
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
RT STORIES
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]() #اسأل_أكثر #Question_More
-
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]()
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
RT STORIES
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]() #اسأل_أكثر #Question_More
-
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]()
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
RT STORIES
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]() #اسأل_أكثر #Question_More
-
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]()
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
RT STORIES
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]() #اسأل_أكثر #Question_More
-
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]()
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
RT STORIES
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]() #اسأل_أكثر #Question_More

منصة MAX الروسية تعزز حماية المستخدمين من الاحتيال
عزّزت منصة MAX الروسية إجراءات حماية المستخدمين من التصيّد الإلكتروني وغيرها من أنواع الاحتيال.

وكما أفاد المكتب الصحفي للمنصة، فقد استُخدمت لهذا الغرض منظومة الحماية من المخاطر الرقمية "Digital Risk Protection"، التي طورتها شركة أمن المعلومات الروسية "F6".
وخلال الشهرين الأولين من عمل المنظومة، اكتُشف في "ماكس" أكثر من 2500 مورد ضار، وتم تحييدها. وكان المحتالون يستخدمون ذرائع مختلفة لإعادة توجيه الضحايا إلى صفحات تسجيل دخول مزيفة، وسرقة بياناتهم أو أموالهم.
ويعمل النظام التابع لشركة أمن البيانات بالاعتماد على الذكاء الاصطناعي، ما يتيح اكتشاف المواقع المزيفة والتطبيقات المزورة التي تتنكر في هيئة برمجيات مشروعة وحجبها تلقائيا، إذ قد تحتوي على شيفرات خبيثة.
منتدى بطرسبورغ الاقتصادي الدولي يلقي الضوء على مسنجر روسي جديد
وكما أشار رئيس إدارة "Digital Risk Protection" في شركة "F6"، ستانيسلاف غونشاروف، فإن المحتالين يستخدمون المزيد من تطبيقات المراسلة الشائعة في مخططاتهم. ووفقا له، فإن المراقبة المنهجية وحجب الموارد المزيفة يؤديان إلى انخفاض ملحوظ في نشاط المهاجمين.
يذكر أن إدارة "F6" كانت قد أبرمت في وقت سابق اتفاقية للتفاعل المعلوماتي مع الخدمة الفيدرالية للرقابة التقنية والتصدير. وتتلقى الخدمة، في إطار الاتفاقية، من منظومة "F6" بيانات استخبارات سيبرانية، بما فيها معلومات عن الجماعات الإجرامية السيبرانية والمهاجمين الموالين للدولة، وتقارير تحليلية، ومعلومات عن التهديدات المفتوحة، وتقارير عن البرمجيات الخبيثة. وتُستخدم هذه البيانات لتطوير تدابير الحماية التقنية وإبلاغ المؤسسات الحكومية وجهات البنية التحتية المعلوماتية الحرجة بالتهديدات الجديدة.
المصدر: روسيسكايا غازيتا
إقرأ المزيد
غوغل تتحدى آبل وسامسونغ بهاتف "بيكسل" الجديد
بدأت غوغل بطرح أفضل هواتف "Pixel" لتنافس من خلاله هواتف آبل وسامسونغ من الفئة العليا.

محتالون أوكرانيون يستغلون متاجر الإنترنت الصينية للحصول على شرائح SIM تعمل في روسيا
أشارت قناة "Mash"على تليغرام إلى أن بعض المحتالين الأوكرانيين يشترون كميات كبيرة من شرائح الاتصالات عبر متاجر الإنترنت الصينية، لاستغلالها في عمليات احتيال على المواطنين الروس.

تطبيق Max الروسي يصل على 100 مليون مستخدم
أعلن القائمون على تطبيق Max الروسي أن عدد مستخدمي التطبيق وصل إلى 100 مليون شخص مؤخرا.
تطبيق "MAX" الروسي يحصل على ميزات جديدة لحماية المستخدمين من الاحتيال
أعلن القائمون على تطبيق "MAX" الروسي أن التطبيق حصل على ميزات جديدة تساعد على حماية المستخدمين من عمليات الاحتيال وتضمن سلامة بياناتهم.


التعليقات